
안전토토사이트 바이낸스벳공원 - 2026년 실시간 업데이트
아르텍스 개발자,오공 슬롯 주소깃허브서 성명…"기업·기관 보안 점검 위해 개발"
소스코드 비공개 전환 및 추가 버전 공개·유지보수 지원 중단
"악성 공격은 개발자와 무관…무단·불법 사용 강하게 규탄"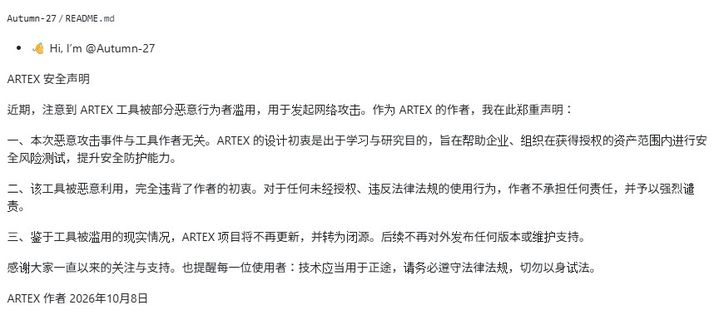
[서울=뉴시스]윤정민 기자 = 국내 금융권 연쇄 해킹에 악용된 것으로 추정된 인공지능(AI) 기반 침투 도구 '아르텍스(ARTEX)' 개발자가 소스코드 공개를 중단했다.
개발자 '어텀(Autumn)-27'은 8일 깃허브를 통해 "최근 일부 악의적인 행위자가 아르텍스를 악용해 사이버 공격을 벌인 사실을 확인했다.이번 악성 공격 사건은 도구 개발자와 무관하다"며 이같이 밝혔다.
아르텍스는 외부 AI 모델과 연결해 사이트와 시스템의 보안 허점을 찾고 실제 공격 가능성을 검증하는 모의침투 도구다.여러 AI 에이전트가 역할을 나눠 대상 정보를 수집하고 취약점을 분석하며 점검 작업을 수행한다.
사람이 작업마다 명령을 내리는 부담을 줄일 수 있지만 공격에 악용될 위험도 있다.보안업계에 따르면 최근 금융권 해킹사고의 공격자가 사용한 것으로 추정되는 서버에서 'ARTEX' 문구가 발견됐다.
그는 "아르텍스는 학습과 연구를 목적으로 기업과 기관이 허가받은 시스템에서 보안 위험을 점검하고 방어 능력을 높이도록 돕기 위해 만들었다"고 설명했다.
이어 "도구의 악용은 개발자의 본래 취지에 완전히 어긋난다"며 허가받지 않거나 법령을 위반한 사용에 책임을 지지 않으며 이를 강하게 규탄한다고 밝혔다.
이 개발자는 "도구가 악용되는 현실을 고려해 아르텍스 프로젝트의 업데이트를 중단하고 소스코드를 비공개로 전환한다"며 "앞으로 어떤 버전도 외부에 공개하지 않고 유지 보수도 지원하지 않을 것"이라고 밝혔다.
9일 현재 원본 아르텍스 저장소에 접속하면 페이지를 찾을 수 없다는 '404' 오류가 표시된다.
원본 공개 중단에도 이미 배포된 코드까지 사라진 것은 아니다.깃허브에는 아르텍스 기존 버전의 소스코드를 보관한 별도 저장소와 한국어판 저장소가 여전히 공개돼 있다.원본 접근이 막혀도 기존 코드를 활용하거나 재배포할 수 있는 상태다.
안전토토사이트 바이낸스벳공원
그러나 혈액 안개가 Xiao Yan의 몸을 감싸고있는 것처럼, 검은 가운 아래의 눈이 갑자기 열렸고, 녹색 불꽃이 눈에서 튀어 나왔습니다 양의 몸. 안전토토사이트 바이낸스벳공원 - 2025년 실시간 업데이트:Fin JueDou Qi는 여전히 사이클론에 쏟아져 나왔습니다.
인터넷 바카라 사이트 슬롯검증사이트,비밀 방이 없다면 아마도 그것을 믿지 않을 것입니다 그림자로.